
ARTICLES
Chaque mois, les experts de La Robe Numérique vous partagent leur point de vue sur un sujet de fond lié aux enjeux juridiques du numérique. Vous pouvez rechercher un thème ou un sujet précis en tapant dans la barre de recherche ci-dessous.
>>> Consultez également nos infographies pour un coup d’oeil ludique sur l’actu numérique. <<<
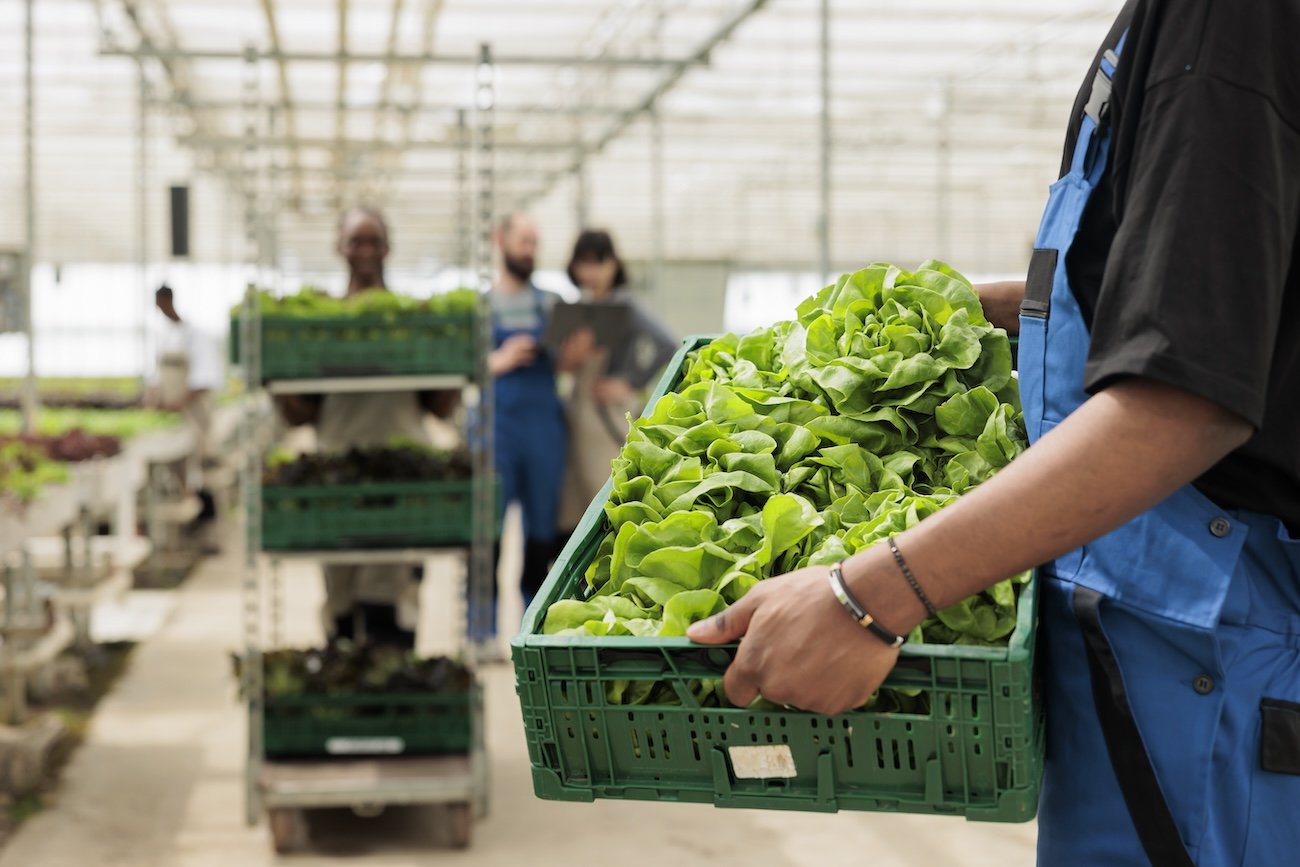
Agroalimentaire breton : NIS2 à l'horizon, le risque cyber en angle mort
La Bretagne est la première région agroalimentaire de France. Cette position repose sur une chaîne d'acteurs particulièrement dense : coopératives, industriels, sous-traitants, organismes certificateurs, distributeurs. La cybersécurité agroalimentaire reste pourtant un enjeu largement sous-estimé dans ce maillage d'acteurs.
Audit de conformité RGPD : pourquoi les organisations matures en ont-elles encore besoin ?
Cet article s'adresse aux organisations qui pensent avoir « fait le RGPD ». Vous y trouverez les raisons pour lesquelles un audit régulier reste indispensable, même à un stade de maturité avancé et comment évaluer votre niveau de conformité RGPD actuel. Nous verrons ce qui se dégrade dans une conformité qu'on ne surveille pas, ce que la CNIL attend concrètement en 2026, et comment un audit vous protège d'un risque devenu bien réel.
ROI cyber : 8 leviers chiffrés pour l'arbitrage Comex
Après la rétrospective, les impacts et le cadre légal détaillés dans les cinq premiers volets de ce dossier, place à l'action. Ce dernier volet objective le ROI cyber : pour chacun des huit leviers ci-dessous, nous associons un niveau d'effort (chiffré chaque fois qu'une source vérifiable existe), le risque qu'il permet d'éviter et le bénéfice attendu.
LPM 2024-2030 et responsabilité du dirigeant : le troisième niveau du risque cyber
Au-delà du cadre européen détaillé dans le volet précédent de ce dossier (RGPD, DORA, NIS2, Cyber Resilience Act), la France dispose d'un troisième niveau de régulation, plus discret mais bien réel : la loi de programmation militaire, porteuse d'un régime domestique de cyberdéfense, et un corpus juridique qui expose personnellement les dirigeants en cas de défaillance. Ce cinquième volet du dossier cyberattaques 2026 en détaille les conséquences pour les Comex.
RGPD, DORA, NIS2, Cyber Resilience Act : le cadre légal européen 2026
Face à la vague de cyberattaques décrite dans les deux premiers volets de ce dossier, quatre textes européens structurent aujourd'hui les obligations des organisations : RGPD, DORA, NIS2 et Cyber Resilience Act. Nous nous limitons volontairement, dans cet article, aux textes en vigueur ou déjà votés, à l'exclusion de tout texte encore en discussion, pour donner une image fidèle des obligations réellement opposables en cette rentrée 2026.
Fuite de données : quels impacts réels pour les entités et leurs utilisateurs ?
Une faille de sécurité ne s'arrête pas à l'instant de l'intrusion. Ce troisième volet du dossier consacré aux cyberattaques 2026 détaille trois impacts concrets, trop souvent sous-estimés : l'enrichissement des bases exploitées par les attaquants, la fraude à l'identité différée qui touche des entreprises privées sans lien avec l'incident d'origine, et l'effet, désormais mesurable, sur les arbitrages budgétaires 2026-2027.
Cyberattaques 2026 : secteur privé et volet européen
SFR, Dipeeo, la Commission européenne elle-même : la vague de cyberattaques de 2026 ne se limite ni au secteur public français ni aux frontières nationales. Ce deuxième volet du dossier consacré aux failles de sécurité de 2026 couvre le secteur privé et le contexte européen, avant d'aborder, dans les volets suivants, les impacts concrets et le cadre légal applicable.
Cyberattaques 2026 : la rétrospective du secteur public en France
FICOBA, DGFiP, ANTS, Éducation nationale : depuis janvier 2026, les administrations françaises enchaînent les cyberattaques qui exploitent des failles de sécurité. Ce n'est pas un hasard : les acteurs publics concentrent une donnée d'une qualité rare, sur des systèmes d'information souvent anciens. Ce premier volet du dossier en dresse la rétrospective, à l'usage des Comex, DSI et RSSI qui doivent en tirer les conséquences opérationnelles.
DPO externalisé : pour quelles organisations, quel périmètre, quel coût ?
Vous vous demandez si votre organisation doit désigner un délégué à la protection des données. Et si oui, faut-il recruter en interne ou confier la mission à un prestataire ?
Cet article répond à trois questions concrètes. Quelles organisations doivent désigner un DPO ? Que fait précisément un DPO externalisé ? Et combien cela coûte-t-il ?
Comment réaliser une AIPD (PIA) : Méthode, exemple et checklist
Vous lancez un nouveau projet qui traite des données personnelles : vidéosurveillance intelligente, scoring client, application RH. Une question émerge rapidement : devez-vous réaliser une AIPD avant de démarrer ? Et si oui, comment ?
RGAA : qui est concerné, avant quelle date et comment se mettre en conformité ?
Depuis le 28 juin 2025, l'accessibilité numérique n'est plus une obligation réservée aux administrations publiques. La directive européenne l'étend à des pans entiers du secteur privé.
Ports bretons et NIS2 : ce que vos prestataires numériques vont devoir vous prouver
En 2023, la gestion portuaire constituait le sous-secteur maritime le plus touché par les cyberattaques, avec 206 incidents recensés au niveau mondial. NIS2 impose désormais aux opérateurs portuaires de répondre de la sécurité de toute leur chaîne de sous-traitance.
Données de santé : du cadre juridique aux choix opérationnels
La troisième édition de La Matinale organisée par La Robe Numérique, réunie le 14 avril 2026 autour de praticiens de la conformité, de la sécurité des systèmes d'information et de la protection des données de santé, a confirmé ce que beaucoup pressentent sans toujours savoir le formuler : les données de santé ont quitté depuis longtemps le seul territoire du soin.

Conformité DORA et gestion des tiers : les premiers enseignements d'une mise en œuvre complexe
Huit mois après l'entrée en vigueur du règlement DORA (Digital Operational Resilience Act), la conformité DORA s'impose comme l'un des chantiers les plus structurants pour le secteur financier et assurantiel. Loin d'être une simple formalité administrative, ce règlement exige une transformation profonde des pratiques de gestion des risques numériques, particulièrement dans la relation avec les prestataires de services TIC.

Quels bénéfices économiques du DPO en entreprise ?
L'enquête de la CNIL de 2024 auprès de 3,625 DPO démontre qu’un DPO bien positionné rapporte plus qu’il ne coûte : il sécurise les appels d’offres, réduit les risques financiers et améliore l’efficacité opérationnelle. Loin d’être un simple garde-fou juridique, il devient un levier de performance globale dans une économie où la confiance numérique pèse lourd.

Prestataire TIC : quelle certification pour booster votre business ?
Le secteur des technologies de l'information et de la communication (TIC) est caractérisé par sa compétitivité, sa réglementions et son niveau d'exigence technique. Les prestataires qui s’y inscrivent sont amenés à prouver leur capacité à maîtriser les risques, sécuriser les données et se structurer durablement.
Données de santé : quelles contraintes réglementaires et sécuritaires pour leur conservation en 2025 ?
En matière de conformité, les données de santé figurent parmi les données à caractère personnel les plus sensibles. Leur conservation, tout comme leur traitement, nécessite un encadrement juridique, technique et organisationnel renforcé, fondé sur des bases légales clairement établies (consentement, obligation légale, intérêt public, etc.).

Cybersécurité : un focus excessif qui fait oublier d'autres risques IT critiques
Depuis plusieurs années, la cybersécurité s’est imposée comme la préoccupation centrale (parfois unique) des dirigeants et conseils d’administration en matière de gouvernance IT. Mais une fois les dispositifs en place pour contrer les cybermenaces, continuer à concentrer tous les efforts sur ce seul axe revient à négliger d’autres risques IT tout aussi stratégiques.

Le RCCI face aux enjeux numériques croissants
Le Responsable de la Conformité et du Contrôle Interne (RCCI) occupe une place stratégique au sein des institutions financières et des entreprises soumises à une forte régulation.

Entre exigences des stores et exigences réglementaires : quel équilibre pour les développeurs ?
Deux plateformes dominent le marché des applications mobiles : Apple (App Store) et Google (Google Play), qui imposent des règles strictes en matière de validation, de collecte des données et de monétisation.