Accompagnement à la Directive NIS 2
Savoir si votre entité est concernée, puis mettre en place les mesures attendues.
La directive NIS 2 impose aux entités essentielles et importantes de gérer leurs risques cyber et de notifier leurs incidents, sous la responsabilité de leur direction. En France, l’ANSSI en est l’autorité de référence et propose des outils pour se préparer, dont MonEspaceNIS2 et le Référentiel Cyber France. La Robe Numérique vous accompagne de la qualification de votre entité à la mise en œuvre des mesures.
Êtes-vous concerné ?
NIS 2 distingue les entités essentielles et les entités importantes, selon leur secteur d’activité et leur taille. L’ANSSI propose sur NIS 2 s’applique aux entités des secteurs listés ci-dessous. Une entité est qualifiée d’essentielle ou d’importante selon son secteur d’activité et sa taille. En principe, une grande entité d’un secteur hautement critique est essentielle, et une entité moyenne du même secteur est importante. Les entités moyennes ou grandes des autres secteurs critiques sont en principe importantes.
Secteur de haute criticité
Énergie (électricité, pétrole et gaz, couvrant les activités de production, de stockage et de transmission, hydrogène),
Eau potable et Eaux usées (collecte, élimination ou traitement des eaux usées municipales, des eaux usées domestiques ou des eaux usées industrielles),
Transport (aérien, ferroviaire, fluvial, routier),
Banques,
Marchés financiers,
Infrastructure numérique,
Gestion des services TIC,
Soins de santé,
Espace.
Autres secteurs critiques
Services postaux et de messagerie,
Gestion des déchets,
Fournisseurs numériques (marchés en ligne, moteurs de recherche en ligne et plateformes de réseaux sociaux),
Organismes de recherche,
Services postaux et de messagerie,
Production et distribution de produits chimiques,
Agro-alimentaire,
Fabrication de Dispositifs médicaux,
Matériel électrique, Véhicules à moteur, remorques et semi-remorques.
Vous hésitez encore sur votre qualification ? L’ANSSI propose un test en ligne sur MonEspaceNIS2, et l’évaluation initiale de notre accompagnement confirme votre statut.
Nos experts cyber vous accompagnent
Notre accompagnement suit cinq étapes, de l’évaluation initiale au suivi dans la durée, pour atteindre et maintenir le niveau de cybersécurité exigé par la directive.
-
Nous débutons par un audit de vos systèmes d’information, en identifiant les menaces, les vulnérabilités, et les risques spécifiques à votre secteur et à votre infrastructure. Cette évaluation permet d’établir une cartographie de vos risques cyber.
-
En fonction des résultats de l’analyse, nous élaborons une feuille de route personnalisée pour la mise en place des contrôles techniques et organisationnels conformes aux standards NIS2. Ce plan comprend des mesures de détection et de réponse aux incidents, des protocoles de sécurité renforcés, et des plans de continuité d’activité.
-
Nous vous accompagnons dans le déploiement concret des mesures de sécurité à travers des actions de sensibilisation, des formations spécifiques pour vos équipes, et l’installation de solutions de cybersécurité adaptées, incluant les mises à jour et les correctifs nécessaires.
-
En plus des contrôles techniques, nous assurons la création et la mise à jour des documents nécessaires pour justifier votre conformité. Cela inclut les politiques de sécurité, les procédures internes, et les rapports destinés aux autorités compétentes.
-
Nous proposons un suivi régulier pour évaluer l’efficacité des mesures et adapter la stratégie en fonction des nouvelles menaces ou des mises à jour réglementaires. Nous organisons également des audits périodiques pour garantir une conformité pérenne.

Faites confiance aux consultants experts de La Robe Numérique pour sécuriser vos données et pratiques conformément aux exigences de la directive.
Besoin d’aide dans votre conformité NIS 2 ?
Pourquoi choisir un expert et réglementaire La Robe Numérique ?
Une lecture juridique et technique de la directive
Nos consultants qualifient votre entité, analysent vos obligations et traduisent les exigences de la directive en mesures de sécurité concrètes. Vous n’avez pas à arbitrer entre un avis juridique d’un côté et un plan technique de l’autre.
Une réponse adaptée à votre situation
Chaque mission part de votre périmètre, de votre niveau de maturité et de vos ressources. Le plan d’action qui en résulte est priorisé et documenté, pour être présenté à votre direction comme à l’ANSSI.
Une offre cyber complète autour de NIS 2
Selon vos besoins, nous intervenons sur l’audit de maturité cyber, les exercices de crise, le RSSI externalisé, la sensibilisation des équipes et la préparation à la norme ISO 27001. Ces briques se combinent avec l’accompagnement NIS 2 dans une même mission.
Des équipes formées, par un organisme certifié Qualiopi
La conformité repose aussi sur les personnes. La Robe Numérique, certifiée Qualiopi, propose des formations en cybersécurité et des parcours sur mesure pour vos équipes et vos dirigeants.
Question fréquentes sur la Directive NIS 2
-
La classification repose sur deux critères croisés : votre secteur d'activité (annexes I et II de la directive) et la taille de votre entreprise. L'article 3 de la directive 2022/2555 définit les deux catégories.
Les entités essentielles (EE) sont les grandes entreprises (≥250 salariés ou CA >50 M€) opérant dans les 11 secteurs hautement critiques de l'annexe I : énergie, transports, banque, infrastructure numérique, santé, eau potable, espace, etc. Les entités importantes (EI) regroupent les entreprises de taille intermédiaire (≥50 salariés ou CA >10 M€) des 18 secteurs couverts par les annexes I et II. Certaines entités sont classées EE quelle que soit leur taille : fournisseurs DNS, registres de noms de domaine, prestataires de services de confiance.
Entité essentielle (EE)
Taille : 250 salariés ou plus, ou CA supérieur à 50 M€
Secteurs : 11 secteurs hautement critiques (Annexe I)
Entité importante (EI)
Taille : 50 salariés ou plus, ou CA supérieur à 10 M€
Secteurs : 18 secteurs (Annexes I et II)
L'oeil du consultant : Utilisez le simulateur MonEspaceNIS2 de l'ANSSI pour une première estimation. Mais attention : la transposition française, attendue courant 2026, pourra ajuster certains seuils ou ajouter des entités spécifiques (collectivités, recherche). Ne reportez pas votre analyse à la promulgation de la loi, les critères de la directive sont suffisamment clairs pour lancer votre mise en conformité dès maintenant.
-
L'article 21 de NIS 2 impose dix catégories de mesures couvrant l'analyse de risques, la gestion des incidents, la continuité, la supply chain et la formation.
Ces mesures sont traduites en 20 objectifs opérationnels par le ReCyF de l'ANSSI (version de travail de mars 2026). Elles s'appliquent selon le principe de proportionnalité : les EE doivent atteindre un niveau supérieur. L'approche exigée est dite « tous risques » et elle couvre les menaces techniques, organisationnelles et humaines.
Les 10 mesures cyber obligatoires de l'article 21 de NIS 2
Politiques d'analyse des risques et de sécurité des SI,
Gestion des incidents (détection, réponse, signalement),
Continuité d'activité : PCA, PRA, gestion de crise, sauvegardes,
Sécurité de la chaîne d'approvisionnement (fournisseurs, prestataires),
Sécurité de l'acquisition, du développement et de la maintenance des SI,
Évaluation de l'efficacité des mesures (audits, tests),
Pratiques de cyber-hygiène et formation du personnel,
Politiques de chiffrement et, le cas échéant, de cryptographie,
Sécurité des ressources humaines, contrôle d'accès, gestion des actifs,
Authentification multifacteur et communications sécurisées d'urgence.
L'oeil du consultant : Ne traitez pas ces 10 mesures comme une check-list linéaire. Commencez par l'analyse de risques : elle conditionne le calibrage de toutes les autres. Puis priorisez la continuité et la supply chain, ce sont les points faibles les plus fréquents chez nos clients.
-
Les amendes peuvent atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial pour les entités essentielles, et 7 millions ou 1,4 % pour les entités importantes.
Au-delà des amendes, l'autorité compétente (ANSSI) peut imposer des injonctions de mise en conformité, suspendre temporairement une certification ou une autorisation, et requérir une interdiction temporaire d'exercice pour les dirigeants (niveau DG ou représentant légal). Les manquements peuvent être rendus publics. Ces sanctions s'appliquent uniquement aux entités essentielles pour les mesures les plus sévères.
L'oeil du consultant : La publication des manquements est souvent plus redoutée que l'amende elle-même. Un défaut de conformité rendu public peut entraîner la perte de contrats majeurs. Intégrez le risque réputationnel dans votre analyse coûts-bénéfices de la mise en conformité.
-
Sous NIS 2 : alerte précoce dans les 24 heures, notification détaillée sous 72 heures, rapport final sous un mois après résolution de l'incident.
Le régime de notification NIS 2 (Art. 23) est plus strict que celui du RGPD. Il prévoit un rapport intermédiaire si l'incident dure plus d'un mois. La notification se fait auprès de l'ANSSI via la plateforme MonEspaceNIS2. Attention à ne pas confondre avec le portail de la CNIL (RGPD) ni avec le reporting DORA (T+4h) pour les entités financières.
Chronologie de notification — NIS 2 (Art. 23)
T + 24h : Alerte précoce, avertissement à l'ANSSI (nature de l'incident, soupçon d'acte malveillant, impact transfrontière potentiel).
T + 72h : Notification d'incident, évaluation détaillée (gravité, impact, indicateurs de compromission).
T + 1 mois : Rapport intermédiaire, si l'incident est toujours en cours, mise à jour de la situation.
Après résolution : Rapport final, analyse des causes, mesures d'atténuation, enseignements tirés.
L'œil du consultant : Le délai de 24 heures court à partir de la « connaissance » de l'incident, pas de sa survenance. Formalisez dès maintenant votre procédure interne de remontée : qui détecte, qui qualifie, qui notifie. Un week-end sans astreinte peut suffire à dépasser le délai légal.
-
Oui, désormais les membres des organes de direction portent une responsabilité personnelle.
C'est une rupture majeure. Avant NIS 2, la cybersécurité était une responsabilité déléguée aux directions techniques. Désormais, les organes de direction doivent approuver les mesures de gestion des risques, superviser leur mise en œuvre et suivre une formation. En cas de négligence grave, ils s'exposent à des sanctions administratives personnelles, y compris l'interdiction temporaire d'exercer des fonctions de direction.
Responsabilité des dirigeants vis-à-vis de NIS 2 — Art. 20 NIS 2
Approbation : le dirigeant doit approuver formellement les 10 catégories de mesures minima de l'Art. 21 couvrant l'ensemble du spectre de la cybersécurité : de l'analyse des risques à l'authentification multifacteur, en passant par la gestion des incidents, la continuité d'activité, la sécurité de la supply chain, la cryptographie, la formation, ou encore l'évaluation de l'efficacité des mesures elles-mêmes.
Supervision : il doit superviser activement la mise en œuvre (pas de délégation totale).
Formation : il doit suivre une formation cyber documentée et régulière.
Sanction personnelle : interdiction temporaire d'exercice en cas de négligence (EE uniquement).
Responsabilité civile : engagement possible au titre du droit commun de la responsabilité.
L'œil du consultant : Le réflexe « c'est le problème du RSSI » ne tient plus. Documentez chaque décision du comité de direction sur la cybersécurité : PV de réunion, approbation de budget, validation de politique. En cas de contrôle, c'est cette traçabilité qui protège le dirigeant.
Le rôle et les missions du DPO sont multiples et modulables selon vos besoins.
Consultez notre infographie pour en savoir plus !
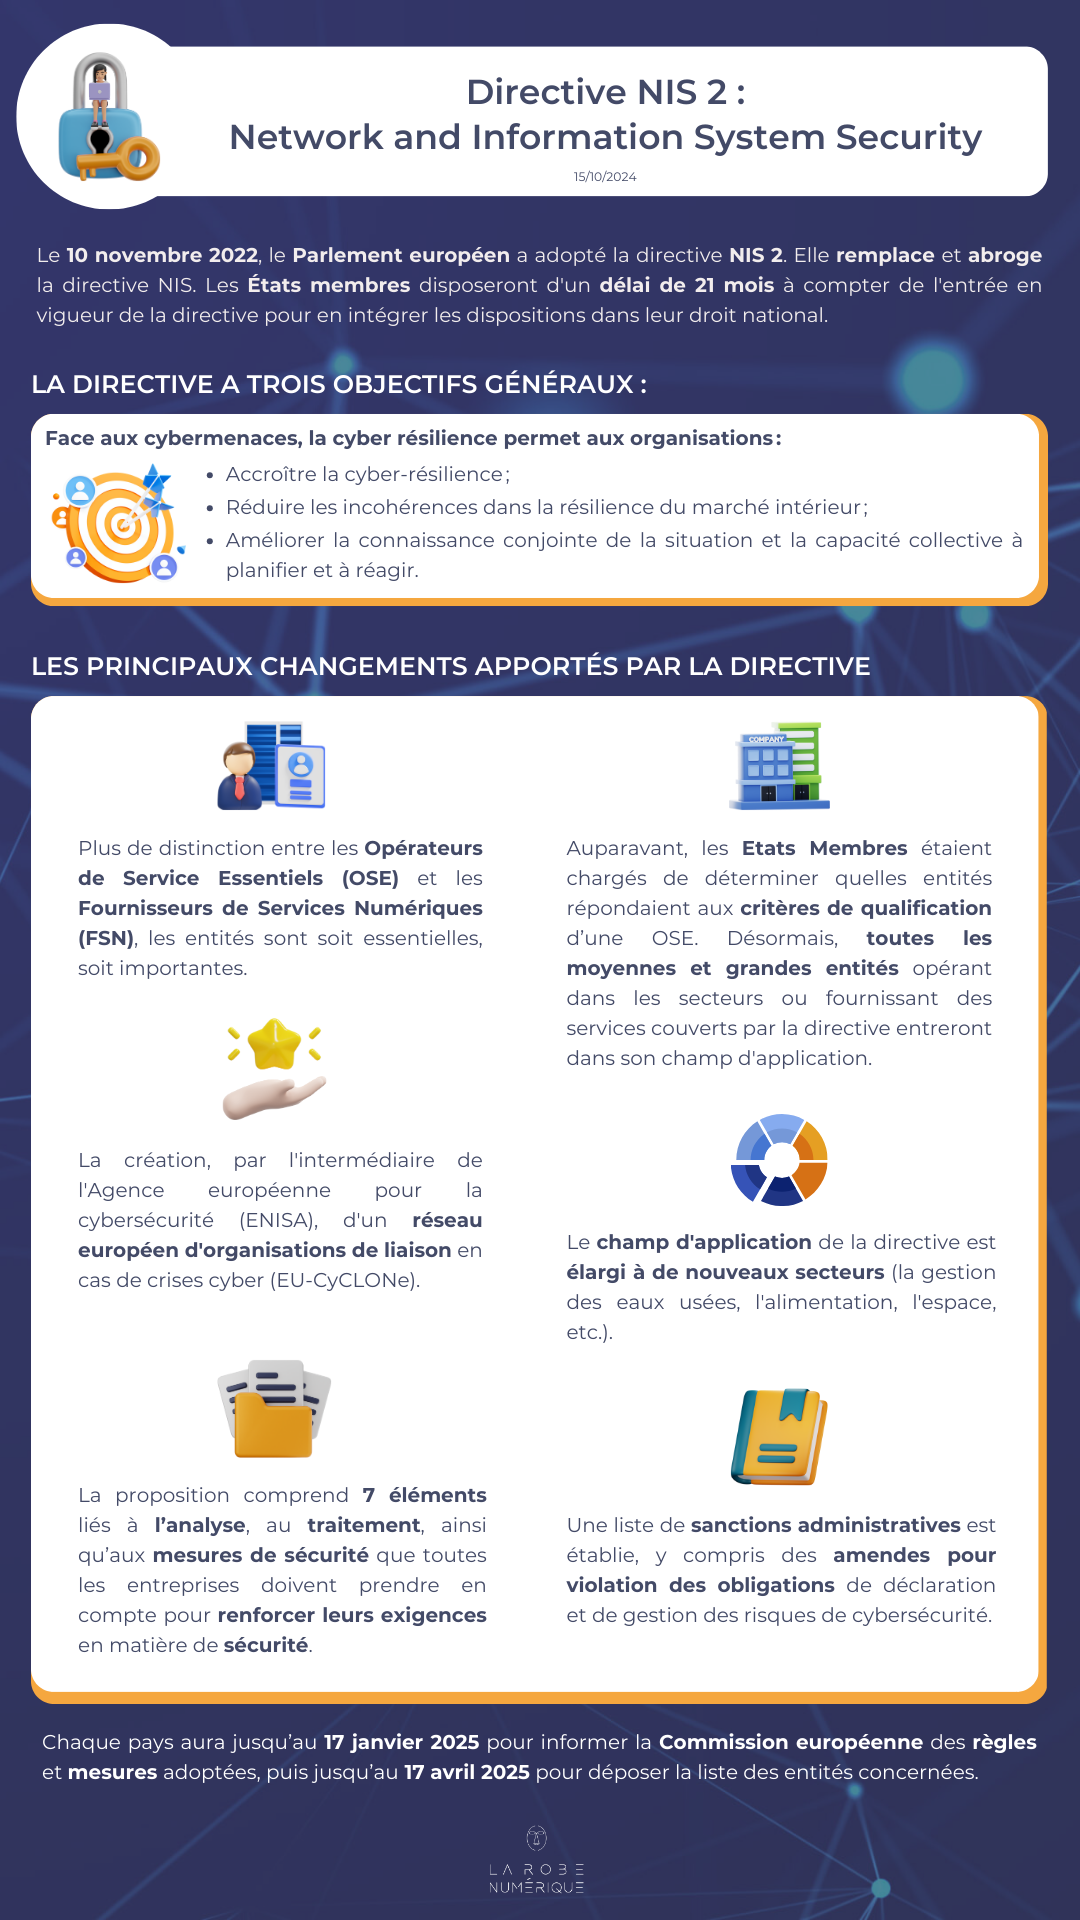
Tout comprendre de la directive NIS 2